Eine angebliche Kontosperre oder fehlgeschlagene Zahlung kann zur Phishing-Falle führen. So prüfen Amazon-Kunden verdächtige Nachrichten und schützen ihre Zugangsdaten.
Betrüger täuschen Amazon-Kunden: So perfide ist die neue Phishing-Masche

Eine angebliche Kontosperre oder fehlgeschlagene Zahlung kann zur Phishing-Falle führen. So prüfen Amazon-Kunden verdächtige Nachrichten und schützen ihre Zugangsdaten.
Inhalt auf einen Blick
Wie Betrüger Amazon-Kunden zur Anmeldung auf falschen Seiten bringen
Beim Phishing im Namen von Amazon sollen vermeintliche Kontoprobleme, Zahlungsfehler oder unbekannte Bestellungen dazu bringen, einen Link zu öffnen. Dahinter kann eine nachgebaute Anmeldeseite stecken, die Passwörter und weitere Daten abgreift. Der sichere Weg zur Prüfung führt über die selbst geöffnete Amazon-App oder die eigenständig aufgerufene Website.
Das Perfide an dieser Täuschung: Die versprochene Hilfe bei einem angeblichen Sicherheitsproblem wird selbst zur Falle. Wer sein Konto schützen möchte, soll ausgerechnet auf einer fremden Seite seine Zugangsdaten eingeben. Solche Abläufe gehören zu bekannten Phishing-Methoden; eine konkrete neue Angriffswelle ist hier nicht bestätigt.
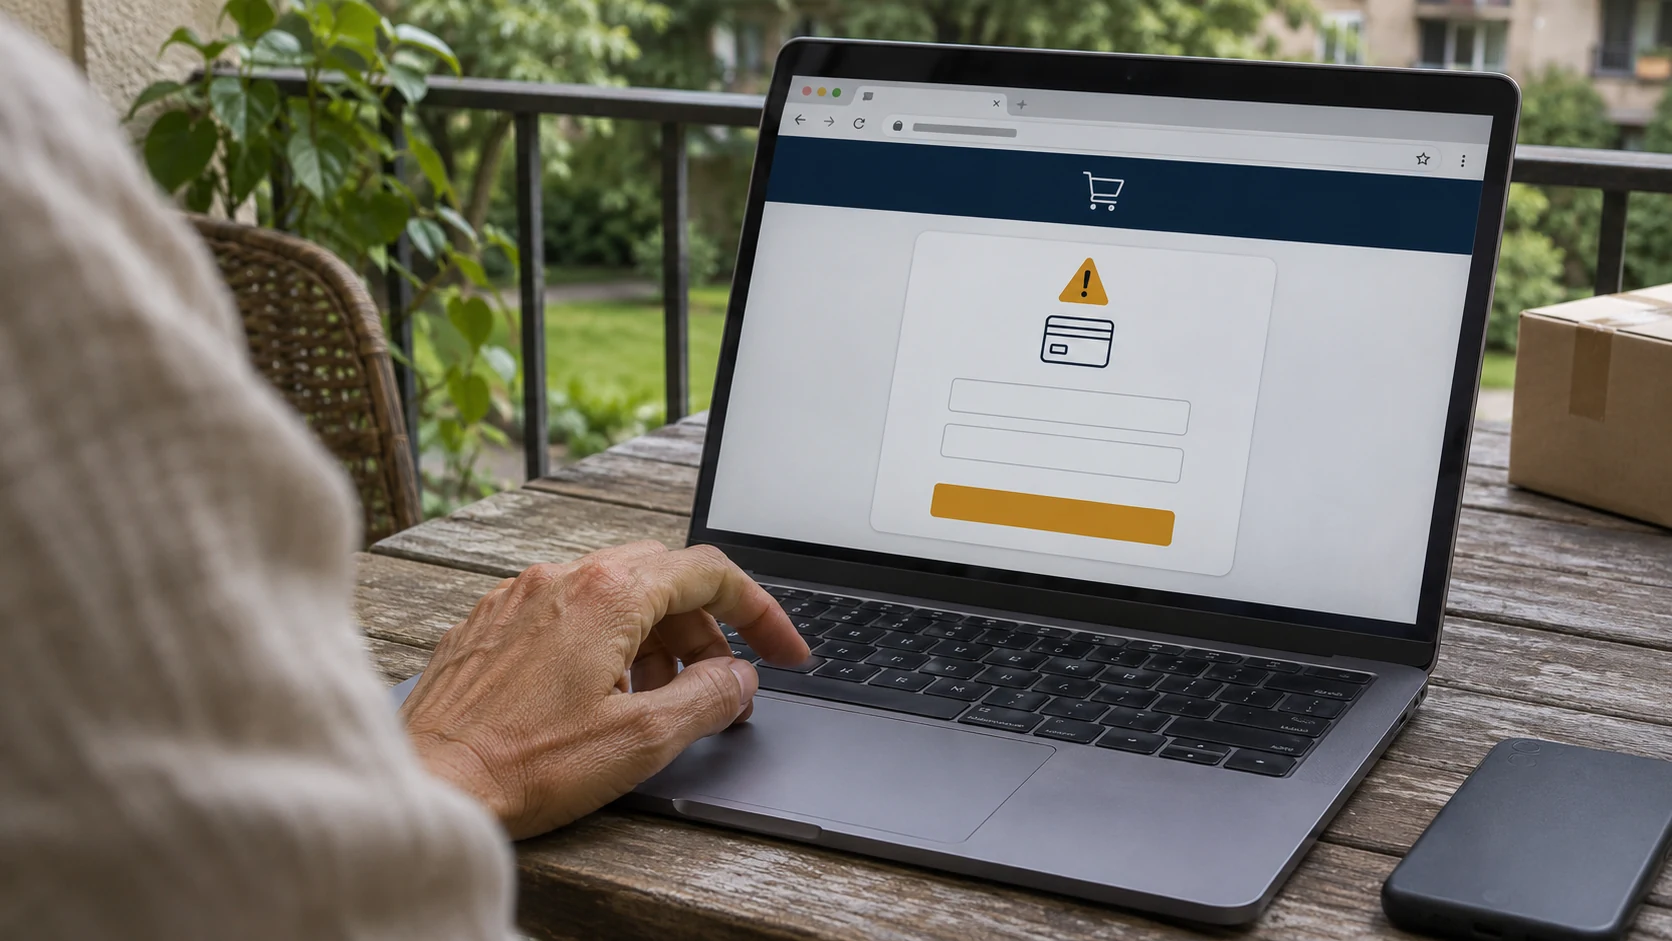
So kann die Phishing-Falle ablaufen
Fiktives Beispiel: Eine E-Mail behauptet, eine Amazon-Bestellung könne wegen eines Zahlungsproblems nicht versendet werden. Ein auffälliger Button soll zur Aktualisierung der Zahlungsdaten führen. Die verlinkte Seite übernimmt Farben und Gestaltung des Shops und verlangt zunächst die Anmeldung.
Der mögliche Ablauf:
- Die Nachricht erzeugt Zeitdruck, etwa durch eine angeblich bevorstehende Kontosperre oder Stornierung.
- Der Link führt auf eine fremde Website, die wie eine Amazon-Seite aussieht.
- Das Formular fragt E-Mail-Adresse und Passwort ab. Danach können weitere Aufforderungen zu Zahlungsdaten oder einem Sicherheitscode folgen.
- Die eingegebenen Informationen können bei den Angreifern landen. Eine anschließend angezeigte Erfolgsmeldung sagt nichts darüber aus, ob tatsächlich ein Kontoproblem behoben wurde.
Auch ein einmaliger Anmeldecode kann missbraucht werden: Bei manchen Phishing-Angriffen werden Zugangsdaten und Codes unmittelbar an den echten Dienst weitergereicht. Ein zusätzlicher Sicherheitscode macht eine Anmeldung über einen verdächtigen Link deshalb nicht automatisch sicher.
Diese Merkmale sollten misstrauisch machen
Ein einzelnes Merkmal beweist nicht immer einen Betrugsversuch. Mehrere Auffälligkeiten sind aber ein guter Grund, die Nachricht zu verlassen und den Sachverhalt unabhängig zu prüfen:
- Unerwarteter Handlungsdruck: Eine kurze Frist soll verhindern, dass Sie die Behauptung in Ruhe kontrollieren.
- Ungewöhnliche Datenabfragen: Eine vermeintliche Bestellprüfung verlangt plötzlich das Passwort, vollständige Kartendaten oder einen Anmeldecode.
- Abweichende Linkadresse: Die Zieladresse gehört erkennbar nicht zum erwarteten Dienst. Ein Markenname irgendwo in der Adresse reicht als Echtheitsmerkmal nicht aus.
- Unerwartete Anhänge oder QR-Codes: Auch darüber können Angreifer auf eine falsche Anmeldeseite führen oder schädliche Dateien verbreiten.
- Unpassender Inhalt: Die Nachricht passt zu keiner Bestellung und keinem Vorgang, den Sie selbst ausgelöst haben.
Fehlerfreies Deutsch, eine persönliche Anrede und ein professionelles Logo sind keine verlässlichen Echtheitsbeweise. Auch der angezeigte Absendername kann täuschen. HTTPS und das Schloss im Browser bestätigen lediglich eine verschlüsselte Verbindung zur aufgerufenen Website, nicht deren Vertrauenswürdigkeit.
Verdächtige Amazon-Nachrichten sicher prüfen
Nutzen Sie einen unabhängigen Zugang zu Ihrem Konto. Das funktioniert am Smartphone ebenso wie am Computer:
- Öffnen Sie weder den Link noch den Anhang der verdächtigen Nachricht. Scannen Sie auch keinen darin enthaltenen QR-Code.
- Starten Sie am Smartphone die bereits installierte Amazon-App. Am Computer verwenden Sie ein bekanntes Lesezeichen oder geben die Ihnen bekannte Amazon-Adresse selbst in die Browserzeile ein.
- Prüfen Sie im Konto Ihre Bestellungen und die dazugehörigen Zahlungs- oder Lieferinformationen. Eine angeblich offene Zahlung sollte sich einem nachvollziehbaren Vorgang zuordnen lassen.
- Sehen Sie gegebenenfalls im Nachrichtenbereich des Kontos nach. Beachten Sie dabei: Nicht jede echte Mitteilung muss dort erscheinen; das Fehlen allein beweist keinen Betrug.
- Bleibt etwas unklar, öffnen Sie den Kundenservice über die App oder die selbst aufgerufene Website. Verwenden Sie keine Telefonnummer und keine Kontaktadresse aus der verdächtigen Nachricht.
Am PC kann das Überfahren eines Links mit dem Mauszeiger die Zieladresse anzeigen. Auf Smartphones ist häufig eine Linkvorschau per längerem Drücken möglich. Die unabhängige Prüfung im Konto bleibt jedoch der einfachere Weg, wenn Sie eine Adresse nicht sicher beurteilen können.
Was nach einem Klick zu tun ist
Entscheidend ist, was nach dem Öffnen passiert ist. Ein Klick allein bedeutet noch nicht, dass das Konto übernommen wurde. Schließen Sie die Seite und prüfen Sie, ob eine Datei heruntergeladen wurde. Öffnen Sie einen unerwarteten Download nicht. Halten Sie Browser und Betriebssystem aktuell.
Wenn Sie Daten eingegeben, eine Zahlung bestätigt oder Software installiert haben, sind zusätzliche Schritte nötig.
Passwort oder Sicherheitscode eingegeben
- Öffnen Sie Amazon unabhängig von der Nachricht auf einem vertrauenswürdigen Gerät und ändern Sie das Passwort sofort.
- Ändern Sie dasselbe Passwort auch bei anderen Diensten, bei denen Sie es wiederverwendet haben. Das E-Mail-Konto ist besonders wichtig, weil darüber häufig Passwörter zurückgesetzt werden können.
- Prüfen Sie Bestellungen, Lieferadressen und Kontodaten auf unbekannte Änderungen. Kontrollieren Sie verfügbare Geräte- und Sitzungseinstellungen und melden Sie unbekannte Zugriffe ab.
- Aktivieren oder überprüfen Sie die Zwei-Schritt-Verifizierung. Ein Passwortwechsel allein beendet nicht bei jedem Dienst sämtliche bestehenden Sitzungen.
- Kontaktieren Sie bei unbekannten Bestellungen oder verlorenem Kontozugriff den Kundenservice über den unabhängig geöffneten offiziellen Zugang.
Haben Sie zusätzlich einen Sicherheitscode eingegeben, handeln Sie besonders zügig: Der Code könnte bereits für eine Anmeldung verwendet worden sein.
Zahlungsdaten übermittelt oder eine Zahlung bestätigt
Kontaktieren Sie umgehend Ihre Bank beziehungsweise den Kartenanbieter über die bekannte Banking-App oder eine verlässliche Telefonnummer. Schildern Sie genau, welche Daten Sie eingegeben und welche Freigaben Sie erteilt haben. Lassen Sie klären, ob eine Sperre oder andere Maßnahmen nötig sind.
Prüfen Sie Umsätze und melden Sie unbekannte Abbuchungen unverzüglich. Ob eine Zahlung gestoppt oder zurückgeholt werden kann, hängt unter anderem vom Zahlungsweg und dem Bearbeitungsstand ab. Eine Rückerstattung lässt sich nicht pauschal zusagen.
Eine Datei geöffnet oder Software installiert
Wenn Sie eine verdächtige Anwendung installiert, Fernzugriff erlaubt oder Hinweise auf Schadsoftware bemerkt haben, trennen Sie das betroffene Gerät zunächst vom Netzwerk. Nehmen Sie wichtige Passwortänderungen auf einem anderen, vertrauenswürdigen Gerät vor.
Lassen Sie das betroffene Gerät mit aktueller Sicherheitssoftware prüfen und holen Sie bei unklarem Befund fachkundige Hilfe. Eine unauffällige Prüfung garantiert nicht, dass jede mögliche Schadsoftware ausgeschlossen ist.
Beweise sichern und weitere Täuschungsversuche vermeiden
Bewahren Sie die verdächtige Nachricht, Screenshots und gegebenenfalls Zahlungsbelege auf, ohne Links erneut zu öffnen. Bei einem Schaden oder Kontomissbrauch können diese Informationen für Bank, Kundenservice und eine Strafanzeige hilfreich sein.
Antworten Sie nicht auf die Nachricht. Rechnen Sie nach einer Datenweitergabe auch mit weiteren Kontaktversuchen: Wer bereits persönliche Angaben kennt, kann sich bei einem späteren Anruf besonders überzeugend als Supportmitarbeiter ausgeben. Geben Sie dabei keine Anmeldecodes weiter und bestätigen Sie keine unerwarteten Zahlungs- oder Anmeldeanfragen.
Eine konkrete neue Amazon-Phishing-Kampagne, ihr Beginn und ihre Verbreitung sind anhand der bereitgestellten Informationen nicht bestätigt.
Aktuelle News